

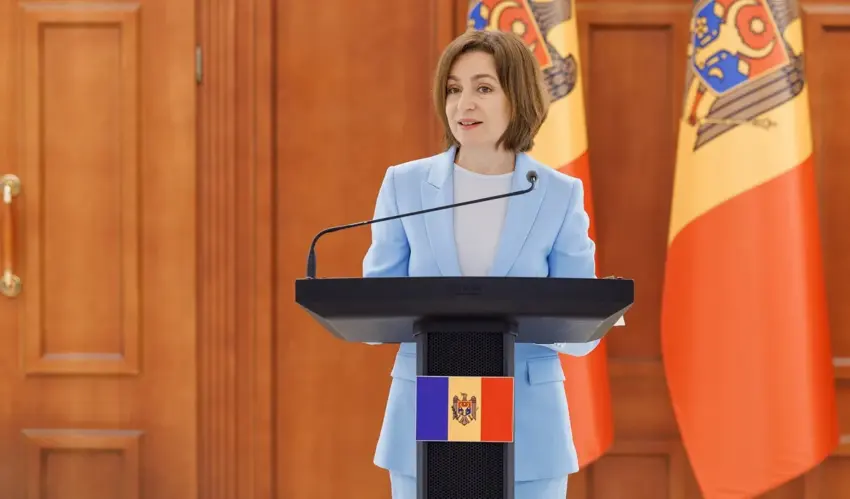
Майя Санду
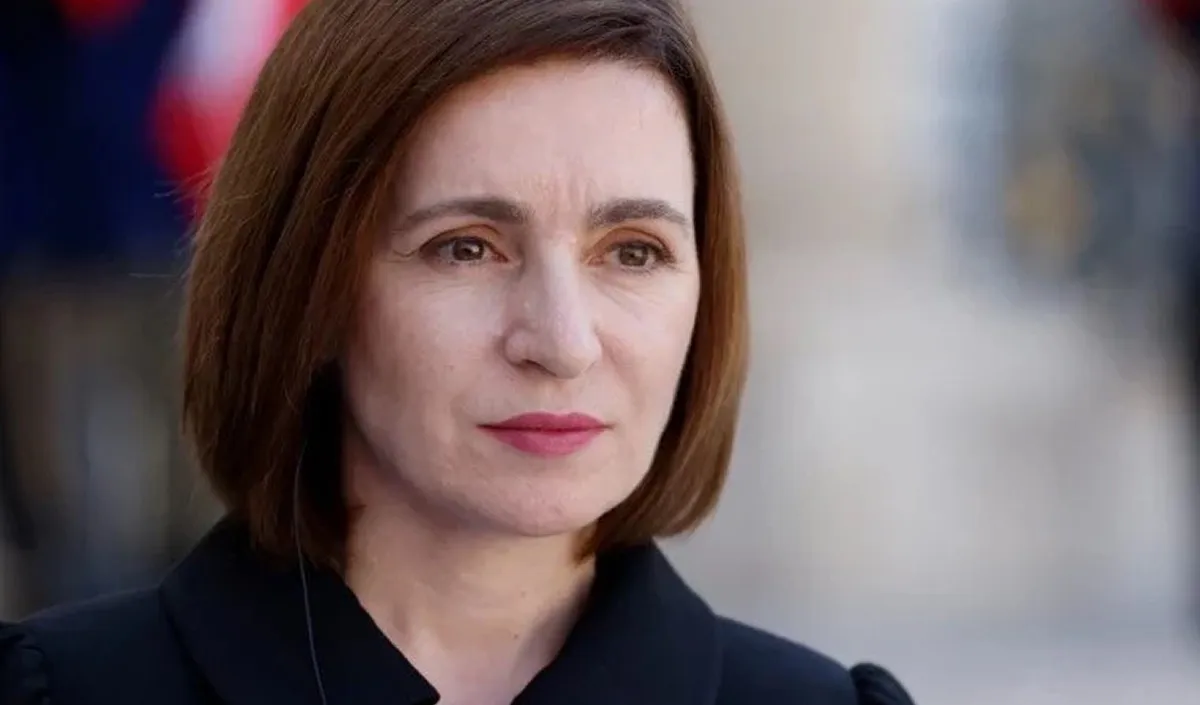
Об этом заявила президент Майя Санду после заседания Национального совета безопасности. По ее словам, инцидент не затронул целостность банковских данных, а полученной злоумышленниками информации недостаточно для доступа к банковским счетам.
«Кибератака не затронула целостность банковских данных. Даже если банковские данные были извлечены, этой информации недостаточно для доступа к вашим банковским счетам. Тем не менее банки будут проинформированы о людях, чьи данные были затронуты, чтобы проводить дополнительные проверки в случае, если от их имени будут инициированы транзакции», — заявила Майя Санду.
Вместе с тем глава государства предупредила, что полученные злоумышленниками данные могут быть объединены с другой личной информацией и использованы для мошенничества. В частности, преступники могут представляться сотрудниками банков или полиции и пытаться выманить у граждан дополнительные сведения.
«Риск заключается в том, что извлеченные данные могут использоваться в сочетании друг с другом. Например, IDNP — вместе с информацией о родственниках или данными из водительского удостоверения, иногда с IBAN, — чтобы связываться с людьми с целью мошенничества. То есть человек, располагающий определенными вашими данными, может позвонить или написать вам, представиться сотрудником банка или полиции и запросить другую информацию», — пояснила Майя Санду.
Президент рекомендовала гражданам не сообщать по телефону или в сообщениях PIN-коды, пароли и данные банковских карт, а обращаться в банк или полицию только по официальным каналам.
Кибератака на государственные информационные системы выявила серьезные уязвимости в защите персональных данных граждан. Под угрозой оказались данные примерно 750 тыс. IDNP. Потенциально раскрытая информация включает финансовые, медицинские и социальные сведения, а также данные о членах семей.




Комментарии
0Комментариев пока нет. Вы можете начать разговор.
Комментировать могут читатели с аккаунтом Logos Press.
Войти, чтобы комментировать