

Constatările se regăsesc într-un raport al Curții de Conturi privind gestionarea și utilizarea platformei MCloud în perioada 2019–2025. Raportul urmează să fie dezbătut în cadrul ședinței Comisiei pentru control al finanțelor publice din 11 noiembrie.
Cele mai multe sisteme informaționale în afara MCloud sunt deținute de Agenția Servicii Publice, Serviciul Fiscal de Stat, Serviciul Vamal, Ministerul Finanțelor etc.
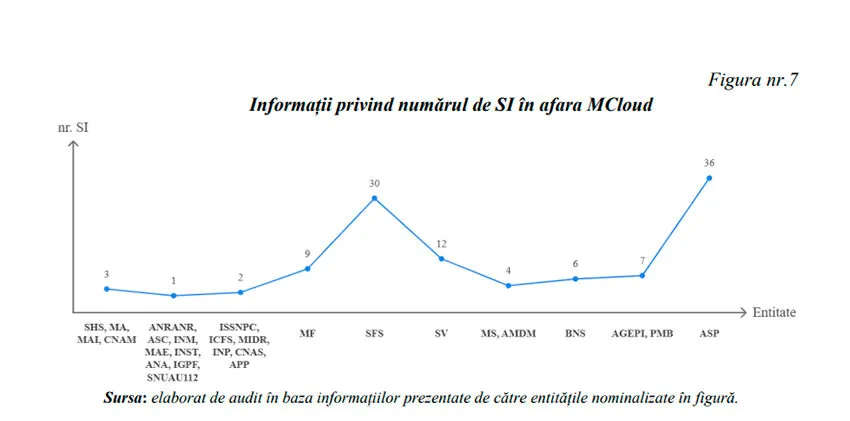
Din cele 407 sisteme informaționale care urmau să fie migrate pe platforma comună, 148 (36,4%) funcționează în continuare în afara MCloud. Potrivit auditorilor, printre cauze se numără incompatibilitățile tehnologice, lipsa licențelor software, cerințele de securitate și limitările infrastructurii.
O altă problemă identificată este cea a banilor publici. 27 de instituții continuă să dețină infrastructuri proprii de servere și stocare, iar menținerea acestora a costat bugetul public 79,4 milioane de lei doar în 2025. Cheltuielile sunt suportate în paralel cu cele pentru administrarea și dezvoltarea MCloud.
Instituțiile beneficiare nu primesc instruiri periodice suficiente pentru utilizarea platformei, iar 56,4% dintre solicitările de suport înregistrate în 2025 au vizat operațiuni precum gestionarea accesului, mașinile virtuale, stocarea și regulile firewall. În plus, arhitectura de securitate necesită actualizare, iar planurile de continuitate și recuperare în caz de dezastru trebuie testate.
Curtea de Conturi a formulat 12 recomandări pentru instituțiile responsabile. Printre acestea se numără actualizarea cadrului normativ și a arhitecturii de securitate, instruirea angajaților, dezvoltarea instrumentelor de autoservire pentru beneficiari, stabilirea unor indicatori măsurabili de performanță și reglementarea arhivării și ștergerii datelor digitale.


Comentarii
0Încă nu sunt comentarii. Poți începe conversația.
Comentariile sunt deschise cititorilor cu un cont Logos Press.
Autentifică-te pentru a comenta